IT Systems 9/2026
Plánování a řízení výroby
AI a Business Intelligence
8. 10. 2026 9:00
Recept na úspěšné využití AI ve výrobě
Nativní AI ve vašem ERP usnadňuje řešení rizik spojených se zaváděním AI
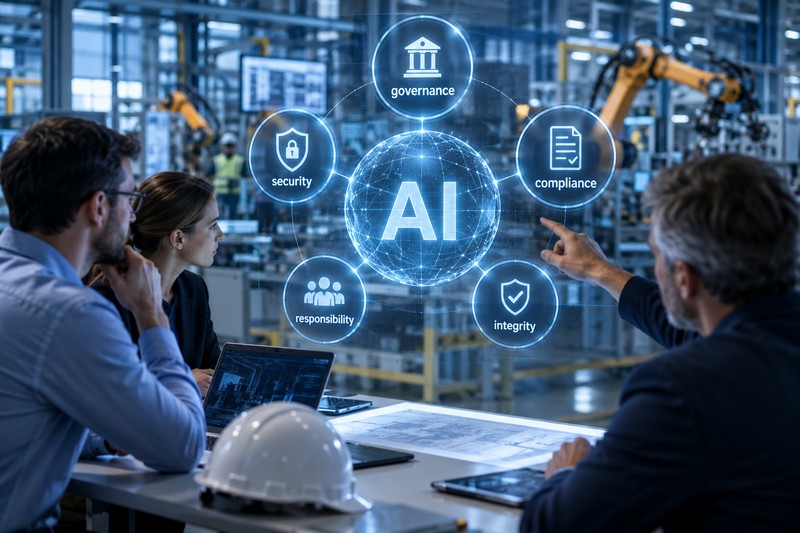 Rozhovory, které v současnosti vedu se zástupci výrobních společností, obsahují novou naléhavost. Všichni rychle postupují v oblasti zavádění AI. Rozpočty jsou k dispozici, pilotní projekty běží a tlak na prokazatelné výsledky je skutečný. Příležitosti jsou totiž obrovské a zůstat stát na místě není možné. Jenže překotné připojování AI nástrojů třetích stran k ERP systémům nenápadně vytváří jedny z nejzávažnějších bezpečnostních rizik, která si kdy výrobní společnosti samy zavedly do svého provozu. A děje se to právě teď, ve výrobních závodech po celém světě.
Nedávná nezávislá analýza společnosti Netskope se tímto rizikem podrobně zabývala. Pokud ve výrobní společnosti odpovídáte za provoz, compliance nebo technologie, měli byste si ji přečíst. Níže uvádím hlavní závěry, se kterými by se podle mého názoru měl seznámit každý vedoucí pracovník výrobního závodu.
Úspěch nebude spočívat v tom, kdo zavede největší počet AI nástrojů. Rozhodující bude, kdo dokáže AI integrovat na správná místa a současně zajistit odpovídající governance, kontrolu a odpovědnost.
Shadow AI je jako Shadow IT 2.0, ale desetkrát rychlejší
Vzpomínáte si na období, kdy firmy řešily problém tzv. Shadow IT? Zaměstnanci začali přenášet citlivá firemní data do nekontrolovaných tabulek a osobních cloudových aplikací, protože oficiální podnikové systémy byly příliš pomalé a těžkopádné. Firmy se s tímto problémem vypořádávaly celé roky. Nyní čelíme obdobnému riziku v oblasti AI – tentokrát však s potenciálně mnohem závažnějšími následky.
Rozsah neschváleného používání AI aplikací ve výrobních podnicích je mimořádný. Zaměstnanci předávají neschváleným AI aplikacím důvěrné informace o výrobních procesech, dodavatelích a finančních operacích v průměru přibližně 223krát měsíčně v rámci jednoho podniku.
Důvodem je snaha dosahovat výsledků rychleji – tedy stejný mechanismus, který vedl ke vzniku Shadow IT. Pokud proto nezačneme tuto situaci aktivně řídit, můžeme dospět ke stejně problematickým, tentokrát však potenciálně mnohem závažnějším důsledkům.
Existuje zde totiž jeden zásadní rozdíl. AI aplikace dokážou s poskytnutými informacemi pracovat podstatně komplexnějším způsobem než například tabulkový procesor uložený na počítači zaměstnance. V praxi mohou být naše proprietární informace předány AI aplikaci třetí strany a dostat se mimo naši kontrolu. Aplikace se z nich může učit a informace se následně mohou nepřímo projevit ve výstupech poskytovaných dalším uživatelům.
Možnost získat tyto informace zpět nebo následně kontrolovat přístup k nim již nemusí existovat. Neexistuje zde žádné tlačítko „Zpět“.
Vaše konkurenční výhoda může unikat ven
Jako člověk, který strávil svou profesní kariéru ve výrobě a řízení výrobních provozů, dobře vím, kolik specifického firemního know-how se uvnitř výrobního podniku nachází. Nejde pouze o samotné stroje, ale především o logiku, podle níž jsou řízeny a provozovány. Právě toto know-how představuje jednu z nejvýznamnějších konkurenčních výhod výrobní společnosti.
Pokud například technik vloží proprietární databázové schéma nebo část backendového modulu do bezplatného externího AI nástroje, aby mu pomohl s odstraněním chyby, může si daný model tento obsah uchovat pro budoucí trénování. Vaše unikátní provozní logika se tak může stát součástí veřejně dostupného modelu a později se objevit ve výstupech poskytovaných vašim konkurentům.
A nejde pouze o teoretické riziko. K podobným situacím dochází již dnes ve výrobních závodech, které o nich často vůbec nevědí. Jakmile se však jednou taková konkurenční výhoda ztratí, může být její ztráta nevratná.
Časovaná bomba v oblasti compliance již tiká
Současné regulatorní prostředí je velmi přísné. A je důležité konkrétně vysvětlit, proč je to tak zásadní právě pro výrobní společnosti, které rychle zavádějí AI.
Pokud působíte v potravinářství a nápojovém průmyslu, blíží se vymáhání požadavků FSMA 204. Při události související s kontaminací může FDA požadovat kompletní záznamy o sledovatelnosti šarže – každý klíčový datový prvek (Key Data Element), každou kritickou událost sledování (Critical Tracking Event) a každou transformaci v celém řetězci – a to do 24 hodin. V takové situaci není prostor pro hektické dohledávání informací v několika vzájemně nepropojených systémech.
Pokud působíte v oblasti Life Sciences, požadavky 21 CFR Part 11 vyžadují elektronické záznamy a auditní stopy, které jsou neměnné a jednoznačně reprodukovatelné.
Pokud podnikáte v Evropě, článek 30 GDPR stanovuje požadavky na evidenci zpracování osobních údajů. V kontextu AI je proto nutné vědět, jak AI agenti s osobními údaji nakládají, kam jsou data předávána a zda nedochází k jejich přeshraničnímu přenosu bez odpovídající evidence a souladu s právními předpisy.
AI nástroje byly často navrženy především s důrazem na rychlost, nikoli na compliance. Většinou fungují vedle ERP systému, nikoli uvnitř něj. Digitální řetězec odpovědnosti, který budou regulátoři požadovat, tak může být přerušen ještě dříve, než si organizace vůbec uvědomí, že jej potřebuje.
Zmíněná analýza tento problém označuje jako časovanou bombu v oblasti compliance – a toto označení situaci vystihuje velmi přesně.
Pravděpodobnostní AI nemá rozhodovat tam, kde je nutný deterministický výsledek
Moje zkušenosti z výrobního prostředí ve mně vyvolávají značnou obezřetnost vůči neprověřeným integracím AI – a stejnou obezřetnost bych doporučila i vám.
ERP systémy jsou založeny na jednom zásadním principu: zadáte A – dostanete B. Právě tato jednoznačnost a opakovatelnost výsledků umožňuje auditovat finanční údaje, prokazovat soulad s předpisy a spolehlivě řídit plánování výroby.
AI třetích stran je naproti tomu pravděpodobnostní. Poskytuje odpověď, která je podle modelu nejpravděpodobnější. To je však něco zcela jiného než odpověď, která je skutečně správná.
Představte si například AI nástroj používaný pro prognózování poptávky, který v důsledku halucinace předpoví dramatický nárůst objednávek. Bez jednoznačných kontrolních mechanismů může tento chybný signál automaticky spustit nákup nadměrného množství surovin. Výsledkem mohou být miliony korun vázané v zásobách, které ve skutečnosti nepotřebujete.
A nyní si představte opačný scénář: AI chybně předpoví propad poptávky, systém zruší kritické objednávky u dodavatelů a podnik následně není schopen splnit své závazky vůči zákazníkům. Pokud se taková chyba navíc promítne do kalkulací nákladů, může dojít ke zkreslení finančních výkazů, jejichž náprava a odsouhlasení mohou trvat celé měsíce.
Moje jednoduché pravidlo zní: pokud byste nesvěřili provádění finančních kontrol neřízenému stážistovi bez dohledu, neměli byste je svěřovat ani AI třetí strany.
Nativní AI není jen vítaným doplňkem, ale řešením, které skutečně funguje
Výše uvedené výzvy spojené s využitím AI ovšem neznamenají, že si výrobní společnosti musí vybírat mezi AI a bezpečností. Stačí si správně vybrat, jakou AI budou používat. Nativní AI, která je součástí architektury ERP systému namísto toho, aby k němu byla pouze dodatečně připojena, představuje zásadně odlišný přístup. Inteligence integrovaná přímo do pracovních postupů zachovává jednoznačné kontrolní mechanismy, udržuje data uvnitř řízeného prostředí a vytváří auditovatelné a jednoznačně přiřaditelné záznamy o každém rozhodnutí, které AI agent provede. Právě v tom spočívá rozdíl mezi System of Record – systémem evidence – a System of Action – systémem aktivního řízení a provádění akcí.
Současně poskytuje zaměstnancům schválenou a bezpečnou alternativu k nástrojům Shadow AI, po kterých dnes často sahají.
Recept na úspěšné využití AI ve výrobě
Úspěch v tomto desetiletí nebude spočívat v tom, kdo zavede největší počet AI nástrojů. Rozhodující bude, kdo dokáže AI integrovat na správná místa a současně zajistit odpovídající governance, kontrolu a odpovědnost.
Začněte těmito kroky:
- Zmapujte využití AI dříve, než jej začnete rozšiřovat. Nemůžete řídit něco, o čem nevíte. Identifikujte všechny AI nástroje používané ve vaší organizaci – schválené i neschválené.
- Požadujte nativní AI, nikoli dodatečně připojené nástroje. Než jakémukoli AI nástroji umožníte pracovat s daty ERP, zjistěte, zda funguje uvnitř vašeho řízeného prostředí, nikoli pouze vedle něj. Odpověď na tuto otázku vám mnoho napoví o rizicích souvisejících s compliance a ochranou duševního vlastnictví.
- Navrhujte řešení s ohledem na audit, kterému budete jednou čelit. Ať už půjde o kontrolu FDA, šetření v oblasti GDPR nebo bezpečnostní forenzní analýzu, každé rozhodnutí řízené AI musí být dohledatelné, vysvětlitelné a obhajitelné. Připravte se na to již dnes, nikoli až ve chvíli, kdy to bude nezbytné.
Analýza, na kterou v úvodu článku odkazuji, jde v této problematice do značné hloubky. Zabývá se konkrétními daty, regulatorními požadavky i architektonickými riziky, kterým výrobní společnosti při zavádění AI v současnosti čelí. Přečtěte si ji a sdílejte ji s lidmi ve své organizaci, pro které jsou tato témata důležitá.
Výrobní společnosti, které budou postupovat cílevědomě, nikoli pouze rychle, budou těmi, které nakonec získají náskok.
 |
Nancy Majure Autorka článku působí na pozici Head of Product for Adaptive ERP ve společnosti QAD. Článek byl redakčně stylisticky upraven.
|