IT Systems 9/2026
IT Security
7. 10. 2026 9:00
Když dojde na nejhorší: Pět kroků k úspěšné obnově
Bezpečnost nesmí být jen na papíře, podceňování připravenosti na útok může přijít hodně draho
 Kybernetická bezpečnost je téma, které se dnes objevuje v souvislosti s prakticky každým produktem v celém IT ekosystému. Laptopy se vybavují čtečkami otisků prstů, různými bezpečnostními čipy a nástroji pro vzdálenou správu. Stejné ochranné prvky jsou pevnou součástí serverů, úložišť i sítí. Okruh zařízení, která mohou představovat vstupní bod pro útočníka, se stále rozšiřuje. Nejde však jen o firewally, zero trust princip nebo další jednotlivé technologie. Kybernetická bezpečnost se musí stát součástí řízení firmy a její celkové strategie, protože ovlivňuje kontinuitu provozu, vztahy se zákazníky i schopnost plnit závazky vůči partnerům a regulátorům.
Odolnost proti hrozbám není jen otázka technologické výbavy. I organizace, které mají nasazené moderní bezpečnostní nástroje na každém endpointu, v síti, na serverech i úložištích, mohou nakonec narazit na to, že podcenily nastavení procesů a manažerskou stránku celé věci. Bez jasných rozhodovacích pravomocí, plánů obnovy, pravidelných cvičení a schopnosti řídit krizovou situaci se i špičková technologie mění spíše v iluzorní pocit bezpečí než v reálnou odolnost.
Lze to nazvat resilience debt – dluh, který může přijít hodně draho. Z naší studie víme, že jde o reálný problém podceňování připravenosti na kybernetický útok. Postupně se tak riziko hromadí. I proto by firmy i veřejné instituce měly být připraveny na to nejhorší.
Odolnost proti hrozbám není jen otázka technologické výbavy.
Kybernetická studená válka
Svět kybernetické bezpečnosti výrazně proměňuje AI. Nejen na straně „obránců“, ale i útočníků. Stejně tak, jako dokáže pomáhat ve sledování rozsáhlých sítí, monitoringu veškerého provozu v systémech nebo odhalovat mezery v kódu, dokáže těm, co nosí černé klobouky, sloužit k vyhledávání bezpečnostních mezer. Její uplatnění nalezneme též v časné detekci hrozeb či anomálií při provozu jednotlivých systémů, diskových úložišť nebo při ochraně samotných záloh.
AI umí například odhalovat takzvané „zero day“ zranitelnosti systému. Jsou to chyby, o kterých nemusí vědět ani samotní vývojáři softwaru. Může jít i o více než deset let staré „díry“ v systému, na které doposud nikdo nepřišel. V momentě, kdy je AI pro útočníky odhalí, můžou prakticky okamžitě napadnout všechny uživatele daného softwaru. A to je jen jedna z řady oblastí, kde může AI zásadně změnit pravidla hry.
S trochou nadsázky by se dalo říct, že nás může čekat něco na způsob „kybernetické studené války“ – na obou stranách budou vznikat stále účinnější zbraně a každý další technologický průlom tento závod spustí od znovu.
Jak stavět kybernetickou odolnost
I v Česku jsme zažili útoky, které dokázaly vyřadit z provozu různé organizace včetně těch, které slouží veřejnosti. Než obnovily běžný provoz, trvalo to minimálně týdny. V nejhorším případě to může znamenat, že celou dobu zaměstnanci místo toho, aby posílali data digitálně, běhají po domě „po staru“ se spisy v rukou.
U globálních společností se při výpadcích provozu mohou škody vyšplhat až do stovek milionů dolarů. Těžko vyčíslitelné jsou pak dopady na pověst společností nejen u jejich zákazníků, ale všech stakeholderů nebo i vlastních zaměstnanců.
Nemocnici Nymburk stál útok z loňského roku 10 milionů korun. To jsou peníze, které by se určitě daly utratit účelněji než za obnovu po útoku. Zároveň je to částka, která se vyčíslila přímo jako následek útoku. Největší škodu ale napáchalo to, že najednou nemocnice nedokázala poskytovat zdravotní péči. To je něco, co lze těžko vyčíslit, stejně jako třeba pověst soukromé firmy nebo známé značky.
1. Co má prioritu?
Právě tady by měla začínat každá úvaha o nastavení kybernetické odolnosti jakékoliv organizace. Když dojde na nejhorší, jak co nejrychleji obnovit ten nejdůležitější provoz. Mohlo by se tomu říkat např. nutné provozní minimum, nebo primární služba, kterou firma nebo veřejná instituce musí dokázat poskytnout.
Má to jednoduchý důvod – obnova po útoku, který se dostane dostatečně hluboko do infrastruktury, není otázka, zjednodušeně řečeno, „jednoho kliknutí“. V momentě, kdy hackeři poškodí produkční infrastrukturu a produkční data včetně záloh, je nutné počítat s tím, že veškerá data a služby se neobnoví jednoduše hned, ale je to otázka spíše týdnů až měsíců. Proto je pomyslnou první ingrediencí k úspěšné obnově rozhodnutí managementu, co je to ta minimální firma nebo primární služba. Organizace musí vědět, co potřebují pro udržení alespoň minimálního životaschopného provozu, a musí mít plán na to, jak ho co nejrychleji opět rozjet.
U nemocnice pravděpodobně nejde například o archivovaná data nebo administrativní rozhraní pro provoz prádelny, ale o nezbytně nutné systémy, které slouží k poskytování zdravotní péče. To je jistě základní smysl fungování zdravotnických zařízení. Stejně tak energetické společnosti potřebují primárně zajistit fungování distribuční sítě a nepotřebují nutně okamžitě obnovit fungování například mobilní aplikace. Pro banky, které mají statisíce klientů, to může být obnova fungování platebních transakcí a základních funkcí bankomatů.
2. Co obnovit a kam
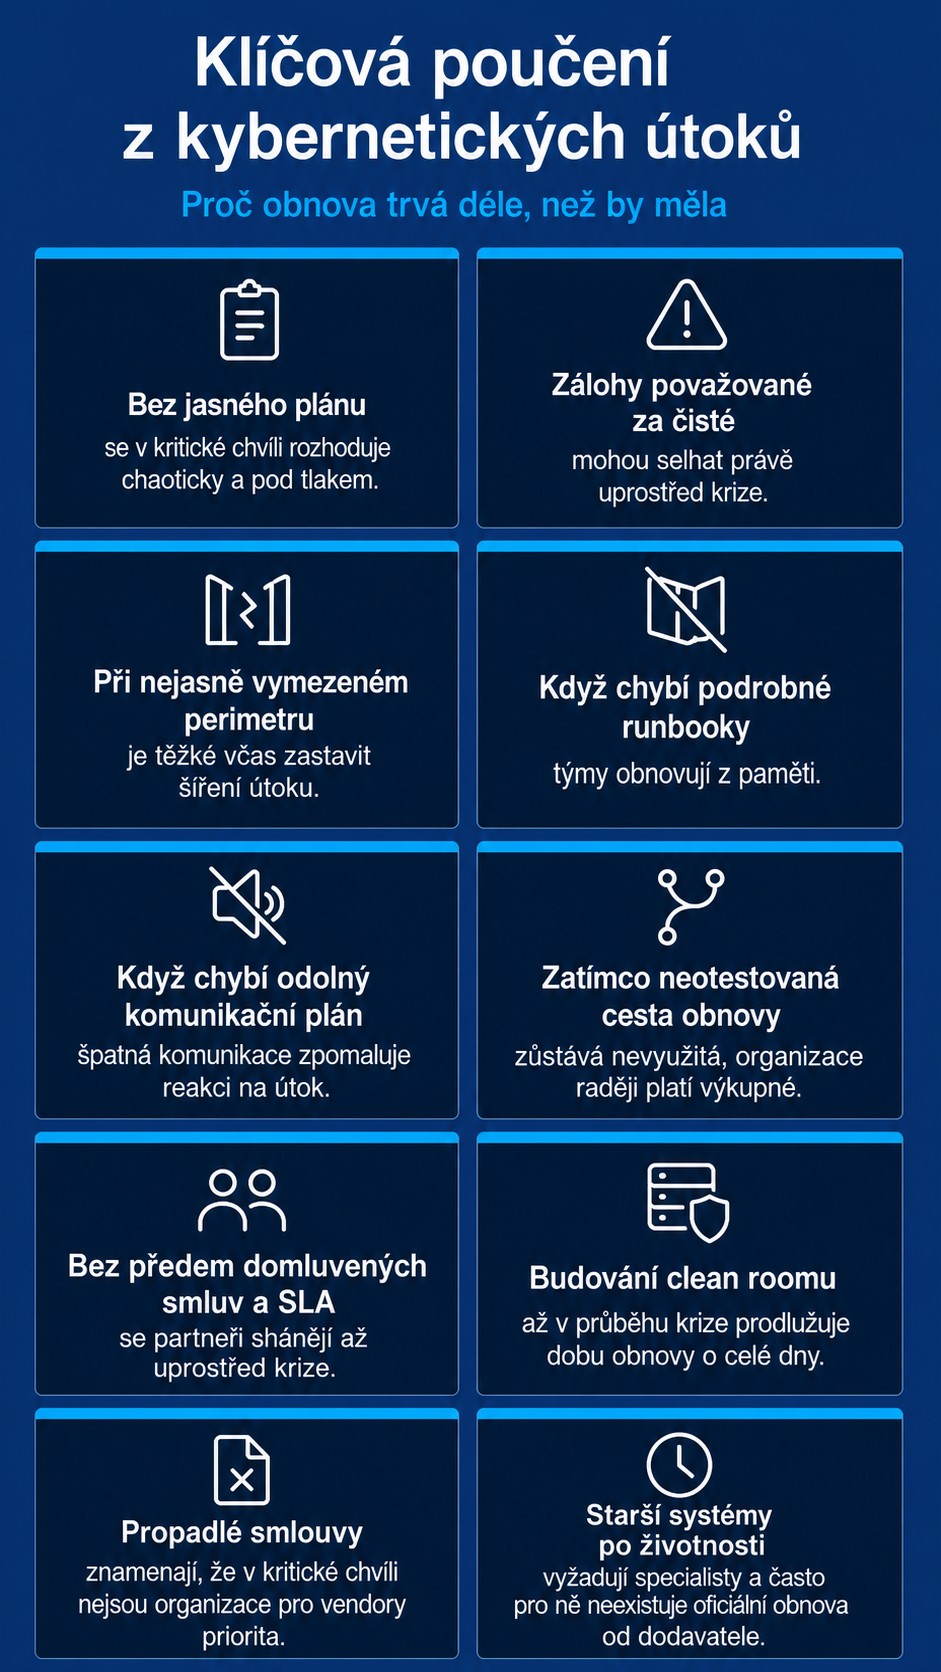
Další krok k úspěšné obnově je mít jasno, odkud lze provoz obnovit. Jednoduše řečeno je to prokazatelně čistá kopie kritických dat, kde je stoprocentní jistota, že se k nim útočníci nedostali, a tím pádem nejsou jakkoliv kompromitovaná. Ideální kyberneticky odolné řešení počítá s fyzickou a logickou separací od produkční infrastruktury.
3. Clean room
Další krok je o tom, že tato data se musí dostat do takzvaně „čistého prostředí“. Často se používá pojem clean room nebo izolované recovery prostředí. Je to bezpečný prostor izolovaný od produkčního prostředí, kde lze data obnovit a testovat, zda jsou opravdu nepoškozená. Obecně lze říct, že to není individuální hra, ale vyžaduje to spolupráci týmů napříč celou IT infrastrukturou.
V opačném případě například typicky síťaři musí připravit prostředí, správci identit mají za úkol vytvořit práva pro jasně danou skupinu uživatelů. Tým, který se věnuje storage, musí vyhradit kapacitu a správci serverů nachystat například hypervizory a všechno potřebné k tomu, aby šlo obnovené systémy spustit. To jsou všechno kroky, které zpomalují obnovu celého prostředí po incidentu.
To je další důvod, proč je potřeba mít jasný plán, aby se případná obnova nezasekla na tom, že se neví, co má kdo dělat.
4. Ověřuj a prověřuj
Před tím, než se služba a data pustí zpět do běžného provozu, je potřeba je znovu důkladně prověřit a ověřit jejich integritu. To je další důležitá ingredience pro úspěšnou obnovu. I když pocházejí z prostoru, kterého se podle všeho útok netýkal, tak se v novém prostředí musí vše znovu zkontrolovat. Teprve poté, co se v izolovaném recovery prostředí nebo clean roomu ukáže, že systém funguje správně a není v něm cokoliv potenciálně škodlivého, lze obnoveným datům věřit. K tomu nám dnes může dopomoci AI, která je schopna říci, která je ta poslední čistá kopie.
5. Postupné nasazení
Posledním krokem k úspěšné obnově je návrat systému a následně i služby, kterou organizace poskytuje, do běžného provozu. Nemělo by se však automaticky spoléhat na to, že systém se úspěšně rozběhne na první dobrou. Kritické služby je potřeba ještě otestovat na úrovni běžných scénářů, se kterými si musí systém umět poradit a nejlépe nepouštět k němu úplně všechny uživatele a další systémy najednou. Typicky lze provoz spustit na omezeném množství poboček, tím vznikne jasná skupina uživatelů, a lze sledovat, zda se v produkčním nasazení neobjeví anomálie.
Pořád ale jde o kroky, které přijdou na řadu v době největší nouze, tedy ve chvíli, kdy útok zasáhne kritický provoz a organizace řeší, jak co nejrychleji obnovit alespoň minimální životaschopný běh klíčových služeb. Po této fázi zpravidla následují týdny až měsíce další práce na obnově všech dat a systémů.
Testovat, testovat, testovat
I proto je na místě zopakovat, že podceňovat přípravu se nevyplácí. Jedním z klíčových bodů je pravidelné testování plánů obnovy a krizového řízení. Víme, že organizace, které kybernetickou odolnost pravidelně zkouší simulovanými útoky, mají výrazně vyšší šanci odolat reálné hrozbě. Do manažerských příruček by si proto všichni měli napsat, že pořád je lepší test, který selže a ukáže slabá místa, než aby stejným způsobem selhala celá organizace v okamžiku skutečného útoku.
Kybernetická bezpečnost není tedy jen sada nástrojů, ale služba, která má v kritické chvíli zajistit, že firma dokáže dál fungovat – i když dojde na nejhorší.
 |
David Průša Autor článku je Security and Resilience Platform Senior Systems Engineer z české pobočky Dell Technologies. |