V kyberbezpečnosti už nestačí hrozbu odhalit. Je potřeba jí rychle porozumět
 Když bezpečnostní systém upozorní na podezřelou aktivitu, práce bezpečnostního týmu teprve začíná. Je potřeba zjistit, co se stalo, kterých zařízení a služeb se událost týká a zda jde o izolovanou anomálii, nebo o část širšího incidentu. V prostředí, kde se potkávají on-premise systémy, cloud, vzdálení uživatelé, koncová zařízení a stále větší množství aplikací, nemusí být získání tohoto obrazu jednoduché. Informace jsou rozdělené mezi různé nástroje a každý z nich se na infrastrukturu dívá z jiné perspektivy. Schopnost něco odhalit je proto jen jednou částí problému. Stejně důležité je, jak rychle dokáže tým z dostupných dat pochopit, co se v infrastruktuře skutečně děje.
Síť ukazuje, co se skutečně děje
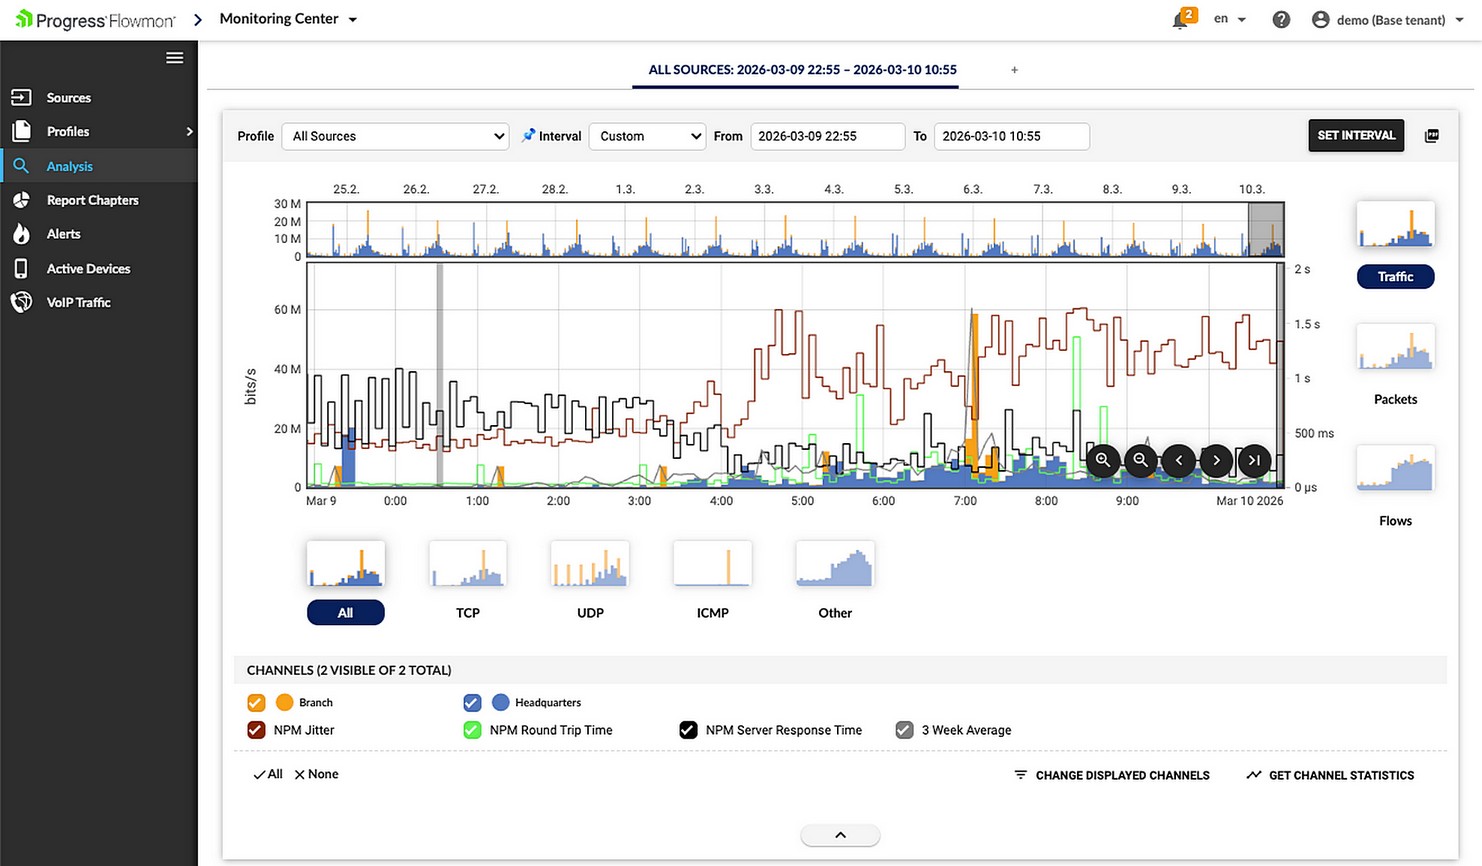
EDR poskytuje informace o koncových zařízeních, SIEM propojuje události z různých zdrojů a další bezpečnostní nástroje přidávají vlastní pohled na uživatele, aplikace nebo cloudové prostředí. Síťová data k tomu přidávají další důležitou perspektivu: samotnou komunikaci mezi systémy. Z flow dat lze například zjistit, která zařízení spolu komunikují, jaké služby využívají, jak se mění objem provozu nebo zda se objevil nový komunikační partner. Dlouhodobější pohled pak umožňuje porovnávat aktuální chování s tím, co je pro dané zařízení nebo část infrastruktury běžné. Flowmon ADS například vytváří behaviorální profily zařízení podle poskytovaných a využívaných služeb, objemu provozu a komunikačních partnerů. Takový pohled může pomoci při vyšetřování bezpečnostního incidentu stejně jako při hledání příčiny provozního problému.
Kontext pomáhá odlišit problém od běžné změny
Ne každá odchylka od běžného provozu znamená útok. Nové spojení může souviset s nasazením nové aplikace, změna objemu dat s plánovanou migrací, nebo nový komunikační partner s legitimní změnou infrastruktury. Bez kontextu se proto bezpečnostní tým snadno dostane do situace, kdy musí ručně ověřovat velké množství událostí. Behaviorální analýza může pomoci určit, které změny stojí za bližší pozornost. Flowmon ADS kombinuje více přístupů k analýze síťového provozu, včetně strojového učení, AI, adaptivního vytváření baseline, behaviorálních vzorců a dalších detekčních metod. Události následně poskytuje v kontextu, který umožňuje jejich další analýzu a prioritizaci. Pro analytika to znamená méně času stráveného hledáním základních souvislostí a více prostoru pro samotné rozhodnutí.
AI pomáhá zpracovat množství dat
S rostoucím objemem síťových dat není realistické spoléhat pouze na manuální analýzu. AI a strojové učení proto mají v bezpečnostních nástrojích stále větší význam. U Flowmon ADS se AI/ML používá například při detekci síťových anomálií a analýze chování. Progress uvádí více než 40 AI-based metod a více než 200 algoritmů, které kombinují různé přístupy k detekci. Počet metod ale sám o sobě není to nejdůležitější. Pro bezpečnostní tým má hodnotu především to, zda mu technologie pomůže rychleji vyhodnotit událost. Flowmon například události prioritizuje a poskytuje jejich kontextovou vizualizaci. Detekované události lze dále analyzovat a zasadit do rámce MITRE ATT&CK, který pomáhá popsat použité taktiky a techniky a lépe porozumět charakteru podezřelé aktivity. AI tak může převzít část práce s velkým množstvím dat, zatímco rozhodnutí o dalším postupu zůstává na člověku.
Flowmon zapadá do existující bezpečnostní architektury
Síťová viditelnost nemusí znamenat další izolovaný nástroj. Flowmon lze integrovat s dalšími bezpečnostními technologiemi a jeho ADS podporuje automatizované výstupy prostřednictvím Syslogu, SNMP nebo vlastních skriptů. Dokumentace Progress uvádí také podporu SIEM prostřednictvím CEF přes syslog a SNMP trap. Síťový pohled tak lze využít společně s informacemi z dalších částí bezpečnostního prostředí. SIEM může například získat další kontext k událostem, které by z pohledu jednotlivých zdrojů nemusely být jednoznačné. Pro IT a bezpečnostní týmy je důležité, že síťová data nemusí zůstat oddělená od ostatních bezpečnostních procesů. Mohou se stát další součástí prostředí, ve kterém tým vyhodnocuje, zda se skutečně něco děje a jak na to reagovat.
Rychlost pochopení je součástí bezpečnosti
Moderní bezpečnostní architektura stojí na mnoha technologiích. Jejich skutečná hodnota se ale ukáže ve chvíli, kdy dojde k problému. Pokud tým dokáže rychle zjistit, co se v síti změnilo, jak spolu jednotlivé události souvisejí a jaký mohou mít dopad, zkracuje se cesta od prvního upozornění k rozhodnutí. A právě tady se ukazuje rozdíl mezi samotnou detekcí a schopností na incident účinně reagovat. V kyberbezpečnosti proto nestačí vědět, že se něco děje. Bezpečnostní tým potřebuje co nejrychleji zjistit, co to znamená.
Vyzkoušejte Progress Flowmon zdarma
Zjistěte, co se skutečně děje ve vaší síti.
Projděte si demo verzi Progress Flowmon.